摘要:360安全云发布PHP2Shell漏洞自查平台,两级深度探测,全场景需求适配,又快又准帮助企业排查漏洞风险!
10月21日,PHP官方紧急修复两个高危漏洞CVE-2026-109618、CVE-2026-109619,业内统称「PHP2Shell」——无需认证即可远程执行代码,CVSS评分高达9.2。荷兰、芬兰、法国等多国政府网站当天紧急下线避险。
一周过去,警报解除了吗?没有——Cloudflare披露,漏洞公开后攻击尝试一路攀升,累计已突破数百万次;10月25日,安全研究者更是发布了数据包级证据,确认该漏洞已遭在野成功利用。
针对企业业务防护的紧迫需求,360安全云正式推出PHP2Shell漏洞自查平台,帮助企事业单位快速排查自有资产是否存在PHP2Shell风险。
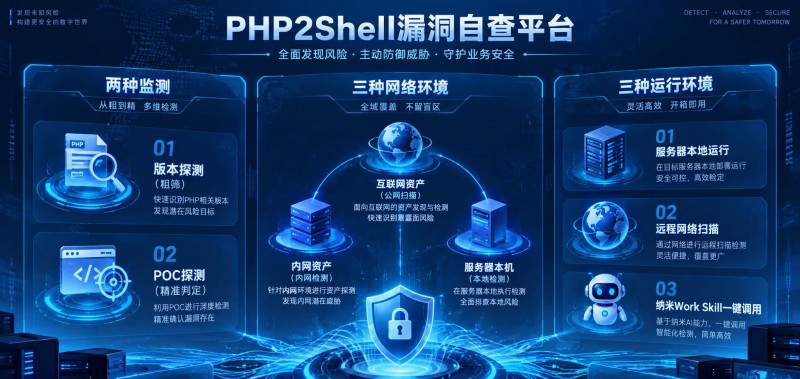
核心能力,是两级判定深度:
版本探测——快速粗筛,先圈定受影响的PHP版本范围,几分钟内出结果;
POC探测——精准判定,用验证代码确认漏洞是否真实可利用,不给误报留余地。
粗筛定范围,POC定真伪。企业既拿得到"有没有风险"的快答,也拿得到"到底会不会被打"的准答。
不同企业资产形态各异,360安全云PHP2Shell自查平台覆盖三种网络环境,各有对应路径:
互联网资产:远程单目标检测、大范围批量检测,直接扫描公网业务;
内网资产:单位内网环境检测,不依赖外网,机房里的系统也能查;
服务器本机:本地检测,运维在服务器上直接跑。
运行环境同样灵活——支持服务器本地运行、远程网络扫描,并已封装为纳米Work Skill,可在智能体环境中一键调用。
有官网的、有内网系统的、有自建机房的,都能找到对应的自查姿势。
目前,360安全云PHP2Shell漏洞自查平台已面向政企单位、中小企业开放自查申请。
当漏洞的发现、验证、武器化都以周甚至小时计算,安全就不再是一次"打补丁"工程,而是一场持续的速度竞赛。真正的底气,不在于永远不出现漏洞,而在于漏洞出现时——比攻击者更早看清自己的资产。