这两年,攻击者手里的活儿彻底变样了。以前写工具得懂代码,现在AI帮着写,新手也能攒出趁手的家伙;漏洞刚一披露,攻击利用就已经在路上;过去一个团伙才干得成的攻击,现在一个人就能拿下。攻击速度、能力和规模,都在爆发式增长。
攻击提速,防守的反应窗口就被压缩。防守方等出事再反应已经来不及了,得提前搞清楚“谁可能打我、从哪打、用什么手法”,而这正是情报干的活。情报是防守方看外部的“眼睛”,攻击越AI化,这双“眼睛”就越需要先升级。Gartner关于情报的最新研究也指向同一个方向:威胁情报已成为一个独立的成熟市场,CTI、数字风险、外部攻击面管理正融合成平台,AI开始贯穿情报全生命周期。
但回到现实,多数企业用威胁情报,主要在回答一个问题:"谁在攻击我?"。但当AI把威胁速度和规模同时拉高之后,现在光知道这个已经不够了。“我当下有哪些风险?"、"未来该重点防什么?"这两个问题,变得同样重要,而且必须有人回答。
要答好这两个问题,得先跨过四道砍。一是情报不准:低质过期IOC涌进SIEM,告警响成一片,真威胁反被噪声淹没。二是情报太多:通用情报跟企业的行业、资产、技术栈对不上号,海量告警全靠人筛,真风险反而漏掉。三是线索太散:告警只给一个孤立线索,是真是假、影响多大、要不要处置,全靠人工跨平台查证。四是门槛太高:没有老练的分析师,情报摆面前也看不懂、判不准、给不出建议。情报再好,用不起来都等于零。
微步高级威胁情报平台ATI
国内首个一站式全维威胁情报云平台
作为国内最早做威胁情报的一批企业,微步在线从2015年持续深耕威胁情报至今。基于对技术发展趋势、市场需求变化,以及自身在情报领域的长期投入,微步也希望在AI时代交出一份新的答卷。
10月29日,微步正式发布高级威胁情报平台ATI(Advanced Threat Intelligence),这也是国内首个一站式全维威胁情报云平台。产品面向企业安全团队,用高质量情报、精准识别与企业相关的风险,提升企业分析与研判速度,直接指导安全运营动作。具体而言,ATI拥有四大核心应用场景:
告警研判与威胁溯源:先定级,再拓线。告警来了,微步高级威胁情报平台ATI可快速判断告警IOC风险,搞清楚先处理哪个。ATI提供的IOC准确率99.99%,情报底座基于持续采集、分析、验证的威胁数据,可实时更新。也只有情报足够准确,告警噪声才能真正被压下去。
判完级别,ATI会结合关联情报顺藤摸瓜。产品不只是甩给你一个“恶意/安全”的标签,还会围绕IOC、样本、基础设施、漏洞、攻击活动和威胁团伙给出完整上下文,从一条线索出发能一直关联调查下去,不用再靠人工跨平台拼图,从而解决情报不准、线索太散的问题。
智能化漏洞运营:只盯和你有关的漏洞,AI帮你做决策。ATI可持续监测跟你所在企业的资产、技术栈、供应链相关的漏洞,一出风险就告警,与你无关的海量漏洞信息,会先被挡在门外。
对于新漏洞细节或PoC不完整的情况,ATI可基于AI去分析安全公告、补丁和版本差异,推理并验证漏洞原理,最后交给你一份技术分析报告和验证工具包。
从情报关联到漏洞推理、报告生成,AI全程参与,重复的收集整理交给机器,安全团队没有老分析师,也能拿到准确结论。
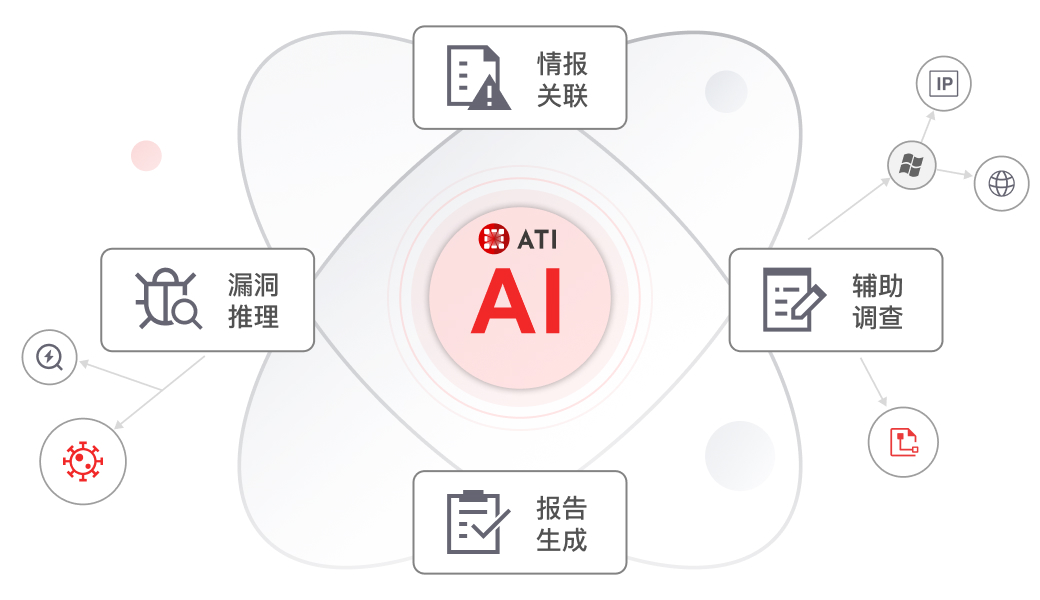
微步ATI:AI与情报深度融合
企业自身威胁持续监测:重点风险,持续跟踪。ATI基于你关心的行业、地域、业务资产、技术栈、供应商和关键词进行配置筛选,持续监测威胁,新情报一进来,ATI自动匹配,告诉你相关度多高、为啥命中,安全团队优先看的永远是跟自己相关的威胁。
此外,相关攻击活动有何变化、风险走向,通过ATI态势图、威胁事件、研究报告和团伙情报看得清清楚楚,也可汇总成定制报告,直接回答“接下来该重点防什么"。
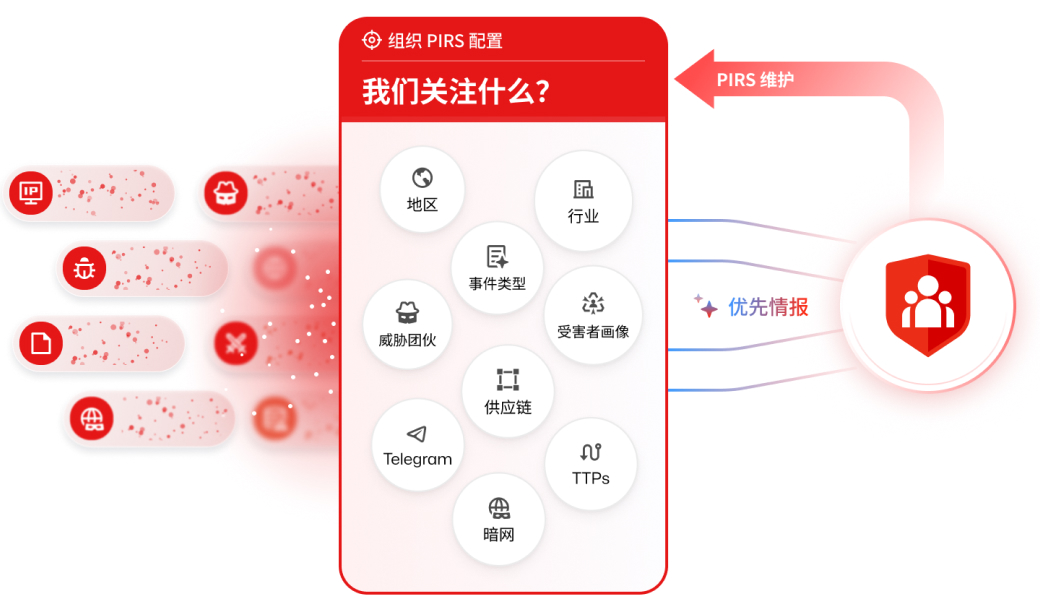
微步ATI:按企业需求配置情报优先级
外部数据泄露与地下网络监测:暗网风险早知道。暗网及Telegram上,凡是跟你品牌、域名、邮箱后缀、关键词沾边的数据泄露、账号凭证、攻击交易,ATI都能持续监测,帮助你更及时发现外部风险。
当然,微步高级威胁情报平台ATI也不止以上四大应用场景。针对可疑文件,ATI可以直接基于云沙箱,快速分析和识别恶意行为、通信基础设施和关联攻击活动,支撑深入调查;对于钓鱼网站、仿冒应用、仿冒社交账号这些外部数字风险,通过ATI平台,能实现从发现、取证到处置下架,全程闭环跟踪。
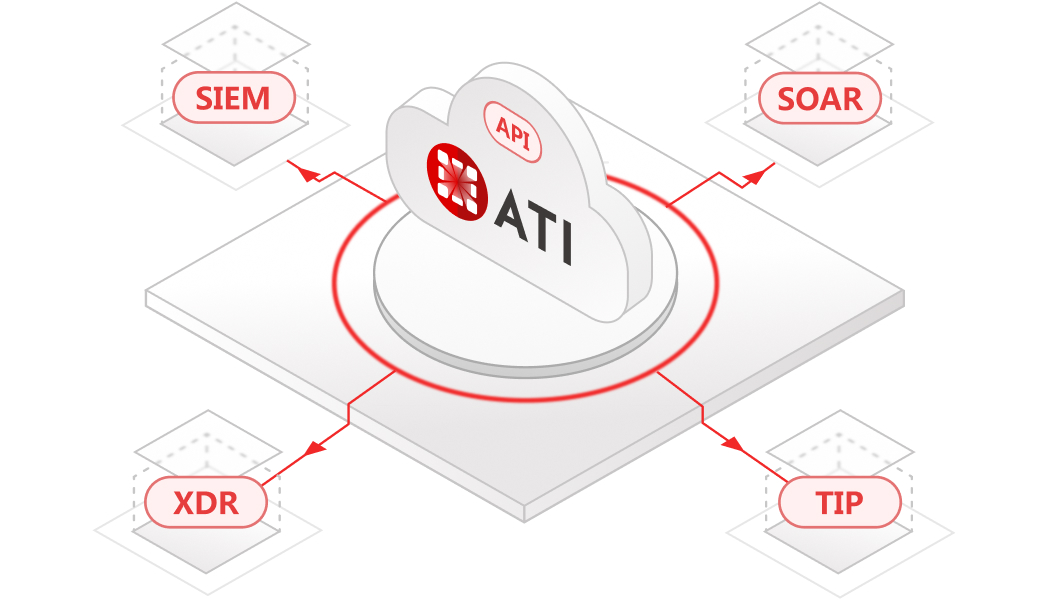
微步ATI:适配企业现有安全体系
以上这些场景,都不用推翻现有体系重来。ATI通过API就能与你已有的SIEM、SOAR、TIP、EDR、XDR等打通,直接嵌进现在的安全体系,支撑威胁检测、调查与响应。
攻击已经AI化,情报也必须更快、更准、更相关,变成真正可执行的行动。